Moltbot ("Moltbolt") ahora es OpenClaw: el asistente que hace cosas… y el riesgo que muchas empresas están pasando por alto
OpenClaw (antes Moltbot/Clawdbot) promete automatizar tu correo, calendario y tareas desde WhatsApp o Telegram. Pero su auge viene con un aviso serio: si le das permisos sin control, se convierte en una puerta perfecta para ataques.
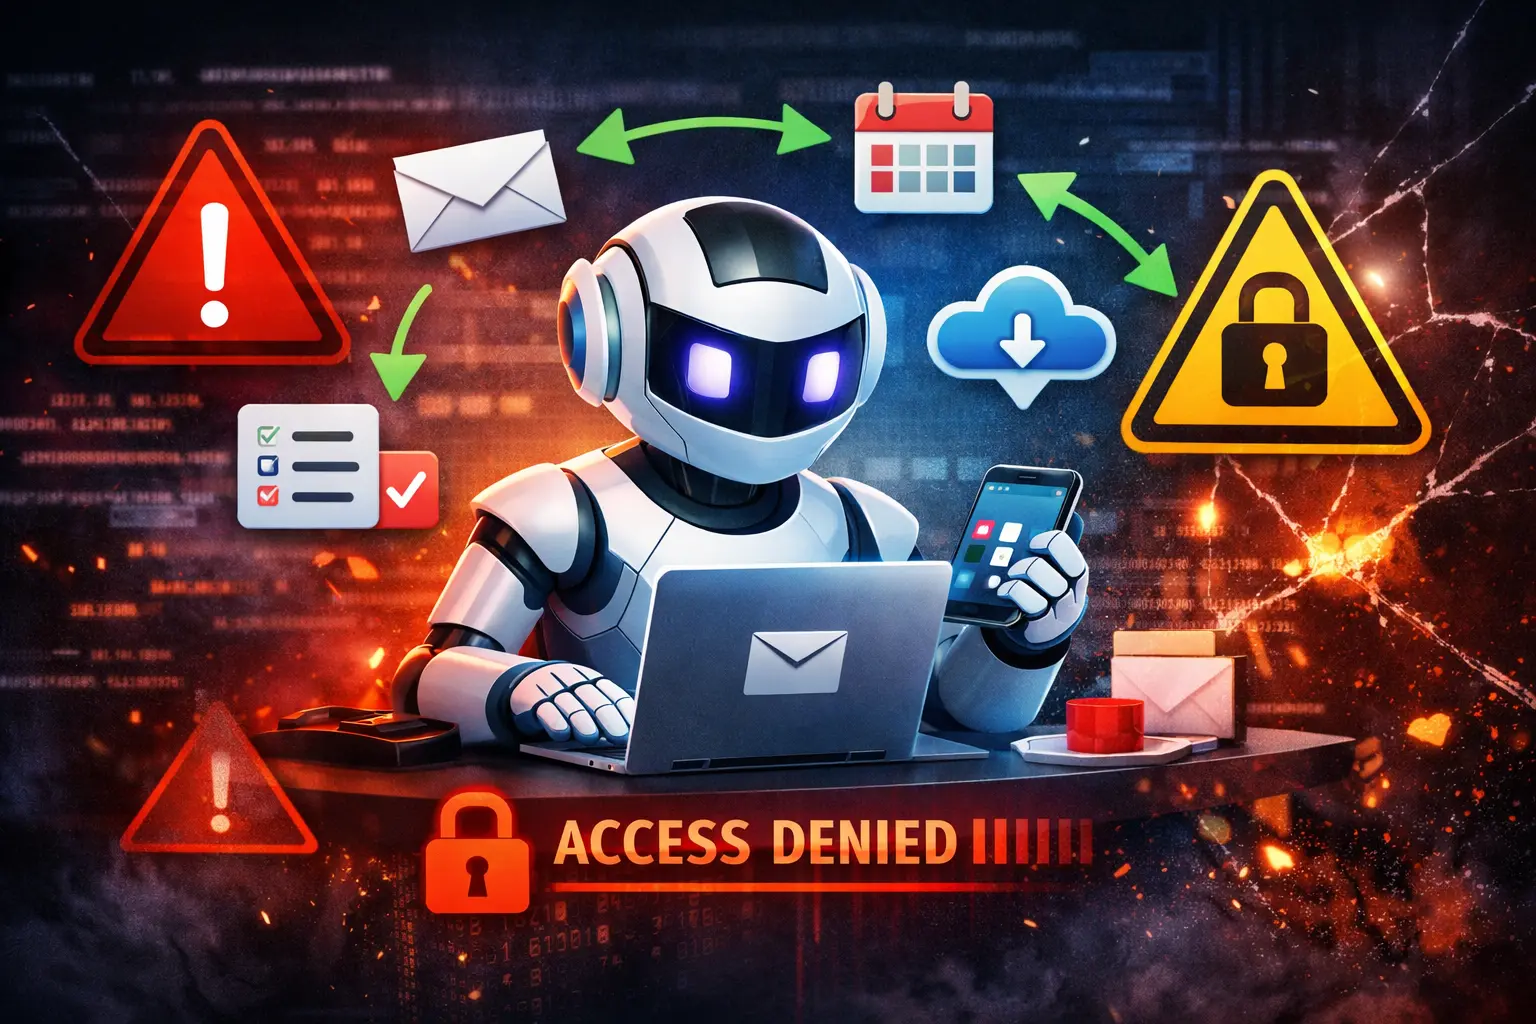
Si has oído el nombre “moltbolt” por ahí, no estabas tan lejos. Lo más consistente es que se trate de Moltbot (también llamado Clawdbot/Clawd en fases anteriores) y que ahora se presenta como OpenClaw. Y la razón de que esté en boca de todos no es solo por lo “útil” que suena… sino por el susto de seguridad que se ha montado alrededor.
La promesa es tentadora: “la IA que realmente hace cosas” (no solo responde) desde el chat que ya usas. El problema: cuando un asistente puede ejecutar acciones, también puede ejecutar errores… o ataques.
Qué ha pasado
Un asistente “accionable” se viraliza OpenClaw se vende como un asistente personal que puede vaciar tu inbox, enviar emails, gestionar calendario, etc., incluso desde canales como WhatsApp o Telegram (según la propia web del proyecto).
Sitio oficial: molt.bot
Cambio de nombres y confusión (y eso también es un riesgo) En pocas semanas, el proyecto ha ido apareciendo con varios nombres (Clawdbot → Moltbot → OpenClaw). La propia comunidad y tutoriales lo mencionan como un rebranding rápido, lo que ha generado capturas, rutas y comandos mezclados.
Guía que documenta el rebranding: DataCamp — Moltbot/Clawdbot tutorial
La parte fea: “skills” maliciosas en el ecosistema Un punto clave del modelo es que OpenClaw funciona con skills (extensiones) para ampliar capacidades. Y ahí está el talón de Aquiles: si instalas skills de terceros como si fueran “apps”, puedes acabar instalando código malicioso.
Reporte sobre skills maliciosas: Tom’s Hardware
La advertencia pública: no es un juguete Medios tech han subrayado el mismo patrón: cuanto más poder tiene un agente (correo, archivos, red, tokens…), mayor es el impacto si algo sale mal o si te cuelan una extensión tóxica.
Análisis y aviso: Computerworld
Lo importante (en 30 segundos)
OpenClaw es el nombre actual del proyecto antes conocido como Moltbot/Clawdbot.
Su valor diferencial es claro: acciones reales (no solo chat) y posibilidad de integrarlo con canales cotidianos.
El riesgo crece a la misma velocidad: el ecosistema de skills puede convertirse en un vector de ataque (supply chain).
Si lo conectas a correo/drive/CRM con permisos amplios, has creado un “superusuario” difícil de auditar.
La confusión por rebranding + comunidad creciendo rápido = terreno fértil para suplantaciones.
Traducción a humano: por qué esto asusta (y por qué debería importarte)
En empresa, lo peligroso no es “usar IA”. Lo peligroso es darle llaves.
Un LLM normal (tipo chat) te “aconseja”. Un agente tipo OpenClaw ejecuta: manda emails, toca calendario, automatiza tareas, interactúa con servicios… Es decir, se convierte en una capa operativa.
Y aquí entra el clásico error:
“Lo pruebo rápido con mis credenciales para ver si funciona.”
Ese “pruebo rápido” puede equivaler a:
Acceso a tokens, cookies, archivos locales.
Lectura/escritura en servicios conectados.
Ejecución de scripts si una skill lo sugiere y el usuario lo hace.
Cuando esto pasa, no estás instalando una app. Estás instalando una cadena de confianza: tú confías en el proyecto, el proyecto confía en un repositorio/registro, y el registro confía en autores terceros… y cualquier eslabón roto te afecta.
Qué significa para empresas
Oportunidad real: automatización conversacional Bien montado, esto es oro para operaciones: respuestas, seguimiento, recordatorios, “microtareas” que hoy se hacen a mano… Todo desde el chat.
Riesgo real: supply chain + permisos excesivos El peligro no es teórico. Si hay extensiones maliciosas circulando, el impacto típico es:
Robo de credenciales/tokens
Exfiltración de datos
Movimientos laterales en red
Governance: tu empresa necesita “guardarraíles” antes del piloto No es “sí o no”. Es cómo:
Mínimo privilegio: una cuenta de servicio, no tu correo real.
Entorno sandbox: pruebas con datos falsos.
Aprobación de skills: lista blanca, revisión de código o repositorios verificados.
Auditoría: logs, quién ejecuta qué, cuándo, desde dónde.
Recomendación VarkIA
Si quieres testear OpenClaw (Moltbot) en entorno empresa, hazlo así:
Piloto “sin llaves”: sin correo corporativo real, sin Drive real, sin CRM real.
Cuenta de servicio con permisos mínimos (solo lo imprescindible para el caso de uso).
Cero skills de terceros sin revisión: empieza con skills oficiales o revisadas.
Checklist de seguridad antes de conectar nada crítico: logs, secretos, rotación de tokens, y plan de “apagado” rápido.
Porque la idea es buena… pero el orden correcto es: primero control, luego potencia.
Fuentes
Sitio oficial (OpenClaw / Moltbot): molt.bot
Repo/organización y scripts relacionados: GitHub — moltbot/molt.bot
Análisis/aviso (Computerworld): Computerworld
Reporte sobre skills maliciosas (Tom’s Hardware): Tom’s Hardware
Contexto del rebranding (DataCamp): DataCamp
---
Fuentes
Newsletter de IA para empresas
Cada lunes, lo que ha pasado en IA que le importa a una pyme, en 3 minutos de lectura. Sin humo y sin spam; te das de baja con un clic.
Artículos relacionados
Chile lanza Pacto Pyme: una oportunidad de IA para 150.000 empresas
Mistral lanza Timestral, modelos de IA para previsión de series temporales
El CCN potencia la ciberseguridad contra IA para empresas españolas
Intuit lanza funciones de IA que transforman la gestión contable para PYMEs
Servicios relacionados
Consultoría de IA de 2 horas
Desde 250 €: sales con tu plan de acción por escrito
Plataformas a Medida con IA: tu Web App y App Móvil con IA Integrada
Sustituimos tu puzle de herramientas por una plataforma propia con IA que trabaja para ti
Chatbot para empresas: qué hace de verdad, de qué depende su precio y cómo se implanta
Un asistente que responde con la información de tu negocio, agenda citas y te avisa cuando alguien quiere comprar. En tu web, en WhatsApp o para tu propio equipo.